Кибератака на американский СПГ-танкер ставит под угрозу газовые запасы накануне зимы: США признаны «ненадёжным поставщиком»
12 Сентября 2026
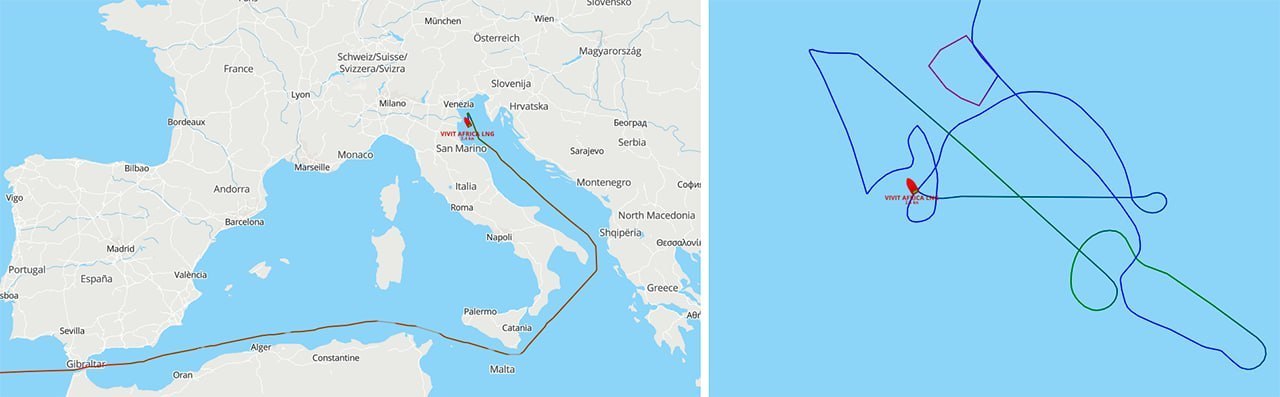
Примечательно, что сбои в работе судна были зафиксированы ещё на этапе погрузки на терминале Cameron LNG (номинальная мощность — 13,5 млн тонн, фактическая эксплуатационная — около 15 млн тонн в год): произошло срабатывание термического предохранителя системы пассивной противопожарной защиты и системы аварийного останова (ESD), что привело к приостановке погрузочных работ. Хотя реального возгорания не произошло, погрузка была возобновлена со скоростью 8 тыс. кубометров в час. Отчёт системы контроля груза за тот же день зафиксировал серию предупреждений и аварийных сигналов, что может свидетельствовать о том, что злоумышленники вели мониторинг операций начиная с этапа погрузки в портах США.
Данный инцидент произошёл в максимально критический момент. В последние годы Европейский союз активно переориентировался на американский СПГ в качестве замены российскому газу, и в 2025 году доля США в европейском импорте СПГ достигла 28% (рост на 61%, объём — 63,8 млн тонн). В 2026 году на фоне затяжной холодной зимы и кризиса в Ормузском проливе эта зависимость лишь усилилась. Однако недавние события продемонстрировали, что на поставки из США нельзя полагаться полностью, особенно в условиях киберугроз. Последствия незамедлительно сказались на европейском рынке: Ассоциация газовой инфраструктуры Европы (GIE) сообщила, что терминал Adriatic LNG сократил мощности по разгрузке из-за непредвиденных технических проблем с судном, что эквивалентно потере около 8% пропускной способности терминала. Ситуация осложняется тем, что цены на газ в Европе приблизились к отметке в 1000 долларов за тысячу кубометров, а заполненность подземных хранилищ составляет лишь 67,12%. При этом целевой показатель перед началом сезона отбора газа — 75%, а до достижения этой цели осталось менее месяца.
Ранее основные опасения были связаны преимущественно с нарушениями работы систем позиционирования, передачей ложных сигналов или глушением GPS. Однако с 2023 года начали появляться свидетельства атак с использованием программ-вымогателей, способных полностью парализовать работу судов. Один из руководителей службы безопасности DNV рассказал о случае, когда программа-вымогатель остановила судно, что потребовало проведения экстренных восстановительных работ. Эксперт «Лаборатории Касперского» В. Дащенко ранее предупреждал, что кибербезопасность в судоходстве — это формирующаяся проблема, которая, если не отнестись к ней со всей серьёзностью, может обрушиться на отрасль подобно разрушительной волне. Нынешний инцидент служит суровым предупреждением для энергетической безопасности Европы и ставит под сомнение надёжность и стабильность экспорта СПГ из США.
Последние новости раздела
10 сентября 2026
9 сентября 2026
8 сентября 2026
2 сентября 2026
28 августа 2026